ماذا لو لم يعد الهجوم الإلكتروني يقتصر على سرقة كلمات المرور أو تعطيل المواقع، بل امتد إلى أجهزة تتحكم في درجات الحرارة وتحفظ الطعام من التلف؟ هذا السؤال عاد إلى الواجهة بعد اختراق أنظمة تبريد في مئات المتاجر الفرنسية، في حادثة كشفت مخاطر الأجهزة الصناعية المتصلة بالإنترنت، وأعادت فتح النقاش حول دور الذكاء الاصطناعي في مستقبل الهجمات السيبرانية.
الحادثة لا تثبت أن الذكاء الاصطناعي نفّذ الهجوم، لكن أهميتها تتجاوز الأضرار المباشرة؛ فهي توضح كيف يمكن لثغرات في أنظمة التحكم المتصلة بالشبكة أن تتحول إلى خسائر مادية حقيقية. ومع تطور أدوات الذكاء الاصطناعي، يواجه قطاع الأمن السيبراني تحديًا مزدوجًا: مواجهة مهاجمين قد يستفيدون من هذه الأدوات، والاستفادة منها في الوقت نفسه لاكتشاف الهجمات وإيقافها.
خلاصة الخبر
- تعرضت أنظمة تبريد تجارية في متاجر فرنسية لهجمات إلكترونية خلال أكتوبر 2026.
- أشارت التقارير إلى استغلال نقاط ضعف في أنظمة تحكم قديمة أو غير مؤمّنة بما يكفي.
- لم تُعلن هوية المسؤولين عن الهجوم، ولم يثبت استخدام الذكاء الاصطناعي فيه.
- تحذر جهات أمنية من إمكانية توظيف الذكاء الاصطناعي في تطوير بعض الهجمات، كما تؤكد إمكانية استخدامه لتعزيز الدفاعات.
هجوم على ثلاجات المتاجر.. عندما يتحول الاختراق إلى خسائر حقيقية
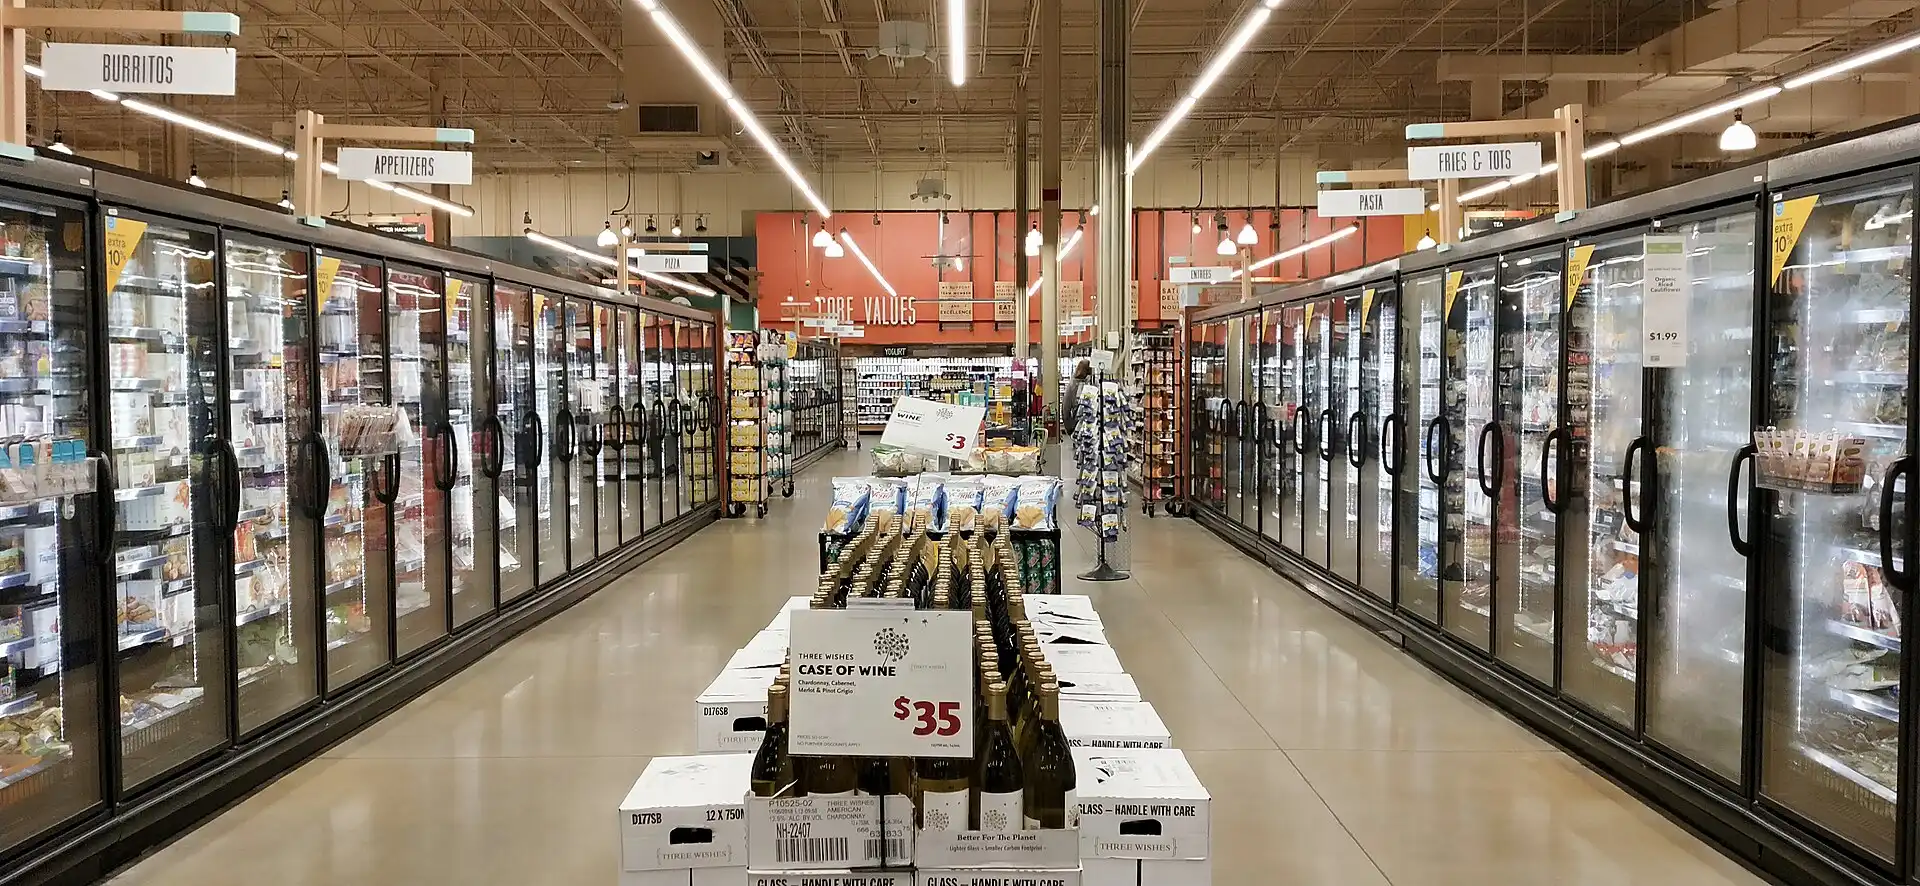
بحسب تقرير نشرته رويترز في 13 أكتوبر 2026، استهدف هجوم إلكتروني أنظمة تبريد في مئات المتاجر الفرنسية، بينها متاجر تابعة لسلاسل معروفة. وتمكن المهاجمون من تغيير إعدادات درجات الحرارة ووظائف إزالة الجليد في بعض الوحدات، ما تسبب في إتلاف منتجات غذائية واضطراب العمليات داخل المتاجر.
وأشارت التقارير إلى وجود مشكلات أمنية مرتبطة ببرمجيات وأجهزة تحكم قديمة من شركات متخصصة في أنظمة التبريد، وإلى أن بعض واجهات التحكم كانت مكشوفة على الإنترنت. وتواصل السلطات التحقيق لتحديد كيفية تنفيذ الهجوم والجهة المسؤولة عنه.
وتكمن أهمية الحادثة في أنها لا تتعلق بمعلومات رقمية فقط؛ إذ يمكن للتلاعب بنظام صناعي متصل بالإنترنت أن يؤثر في أجهزة ومعدات وعمليات واقعية، وقد يسبب خسائر مالية ومخاطر تتعلق بسلامة المنتجات.
أين يدخل الذكاء الاصطناعي في معادلة الاختراق؟
يمكن للذكاء الاصطناعي أن يساعد المهاجمين في بعض مراحل العمل الإلكتروني، لكنه لا يلغي الحاجة إلى وجود ثغرة أو طريقة للوصول إلى النظام. وقد تشمل استخداماته المحتملة تحليل المعلومات المتاحة، والمساعدة في مراجعة البرمجيات بحثًا عن نقاط ضعف، وصياغة رسائل احتيالية أكثر إقناعًا، أو أتمتة مهام متكررة.
وتحذر إرشادات أمنية حكومية نُشرت في يوليو 2026 من أن تطور الذكاء الاصطناعي قد يساعد جهات خبيثة على اكتشاف الثغرات وتطوير وسائل استغلالها بسرعة أكبر. ولهذا أصبح على المؤسسات تحديث أنظمتها ومراقبة سجلاتها الأمنية وتقييد الوصول إلى الأجهزة المتصلة بالإنترنت.
لكن من المهم التمييز بين الإمكانية العامة والدليل على حادثة بعينها. وحتى الآن، لا توجد معلومات موثوقة منشورة تؤكد أن الذكاء الاصطناعي استُخدم لتنفيذ الهجوم على أنظمة التبريد الفرنسية. وتشير التقارير المتاحة إلى ثغرات في أنظمة التحكم وإلى ضعف في إجراءات الحماية والتحديث.
وللتعمق أكثر في هذا الموضوع، يمكنك قراءة تقريرنا السابق: Anthropic توسّع استخدام Claude في الأمن السيبراني.. 129 ألف ثغرة تكشف حجم التحول، الذي يستعرض تطورات استخدام الذكاء الاصطناعي في اكتشاف الثغرات وتعزيز الأمن الرقمي.
هل يستطيع الذكاء الاصطناعي اختراق الأجهزة وحده؟
لا. الذكاء الاصطناعي ليس مفتاحًا سحريًا يمكنه اختراق أي جهاز بمجرد معرفة اسمه. نجاح الهجوم يعتمد على عوامل عديدة، منها وجود ثغرات قابلة للاستغلال، ومدى تعرض الجهاز للإنترنت، وقوة المصادقة، وصلاحيات الحسابات، وطريقة إعداد النظام.
قد يسرّع الذكاء الاصطناعي بعض المهام التي ينفذها المهاجم، لكنه قد ينتج أيضًا نتائج خاطئة أو غير فعالة. وتظل حماية الأنظمة وتحديثها وإدارة صلاحيات الوصول عوامل أساسية، سواء استُخدمت أدوات الذكاء الاصطناعي في الهجوم أم لم تُستخدم.
الجانب الآخر: الذكاء الاصطناعي يحارب الاختراقات أيضًا
لا يقتصر دور الذكاء الاصطناعي على زيادة التحديات الأمنية؛ إذ يمكن لفرق الحماية استخدامه لتحليل كميات كبيرة من السجلات، وملاحظة التغيرات غير المعتادة في سلوك الأجهزة، وترتيب التنبيهات بحسب خطورتها، ومساعدة المحللين على اكتشاف مؤشرات الهجوم مبكرًا.
وفي أنظمة التبريد الصناعية، يمكن لمراقبة السلوك أن تساعد في التنبيه إلى تغير مفاجئ في إعدادات الحرارة أو تنفيذ أوامر غير مألوفة. لكن أنظمة الكشف لا تضمن منع كل هجوم، ولذلك ينبغي الجمع بينها وبين تحديثات الأمان، وتقييد الاتصال الخارجي، والتحقق من هوية المستخدمين، وخطط الاستجابة للحوادث.
ما الدرس الذي يجب أن تتعلمه الشركات؟
- تحديث الأنظمة: معالجة الثغرات المعروفة وتجنب استمرار تشغيل برمجيات انتهى دعمها الأمني.
- تقليل الاتصال المكشوف: عدم إتاحة واجهات التحكم الصناعية للعامة عبر الإنترنت دون ضرورة وحماية قوية.
- تقييد الصلاحيات: منح الموظفين والموردين الحد الأدنى من الوصول الذي يحتاجون إليه.
- مراقبة التغييرات: إطلاق تنبيهات عند حدوث تغييرات غير طبيعية في درجات الحرارة أو إعدادات التشغيل.
- الاستعداد للحوادث: وضع إجراءات واضحة لعزل الأجهزة المتضررة واستعادة التشغيل بأمان.
- استخدام الذكاء الاصطناعي بحذر: اعتباره أداة مساعدة للمختصين، لا بديلًا عن الضوابط الأمنية والاختبارات البشرية.
هل نشهد جيلًا جديدًا من الهجمات الإلكترونية؟
من المرجح أن يؤثر تطور الذكاء الاصطناعي في أساليب الهجوم والدفاع معًا. وقد تصبح بعض عمليات التحليل والاستطلاع أسرع، بينما تستفيد المؤسسات من الأدوات نفسها لتقوية أنظمتها. لكن حجم الخطر الفعلي سيظل مرتبطًا بجودة الحماية، وسرعة معالجة الثغرات، ومدى انكشاف الأنظمة على الإنترنت.
وتقدم حادثة المتاجر الفرنسية مثالًا واضحًا على خطر يمكن أن ينشأ من ضعف تأمين الأجهزة المتصلة، من دون الحاجة إلى افتراض أن الذكاء الاصطناعي كان وراءه. فالمشكلة الأساسية التي تكشفها التقارير هي أن أنظمة التحكم التي تؤثر في العالم المادي يجب أن تُعامل بوصفها جزءًا حساسًا من البنية التقنية، لا مجرد أجهزة عادية يمكن تركها دون تحديث أو مراقبة.
المصادر والمراجع:
- رويترز: التحقيق في الهجوم على أنظمة تبريد المتاجر الفرنسية
- رويترز: تقارير عن استهداف أنظمة تبريد إضافية
- المركز الأسترالي للأمن السيبراني: إرشادات مواجهة الهجمات المدعومة بالذكاء الاصطناعي
- المعهد الوطني الأمريكي للمعايير والتقنية: الذكاء الاصطناعي والأمن السيبراني
إعداد تحريري أصلي لـ TECH PORT استنادًا إلى المصادر المذكورة. لا تثبت المعلومات المتاحة أن الذكاء الاصطناعي استُخدم في الهجوم الفرنسي، وقد تتغير التفاصيل مع تقدم التحقيقات.