تدخل Anthropic مرحلة جديدة في سباق الذكاء الاصطناعي والأمن السيبراني،
بعدما أعلنت توسيع برنامج Cyber Verification Program لإتاحة قدرات متقدمة
من نماذج Claude أمام فرق أمنية مؤهلة وتحت ضوابط تحقق مختلفة.
لا يتعلق التطور الجديد بمجرد إطلاق نموذج ذكاء اصطناعي أقوى، بل بمحاولة تحويل قدرات النماذج
المتقدمة إلى أدوات عملية تساعد فرق الأمن على اكتشاف الثغرات وتحليل البرمجيات والاستجابة
للحوادث قبل أن يستغلها المهاجمون.
والأرقام التي أعلنتها Anthropic تلفت الانتباه بقوة: شركاء برنامج
Project Glasswing اكتشفوا ما لا يقل عن
129 ألف ثغرة برمجية موثقة بين أبريل ويوليو 2026،
فيما صُنفت أكثر من 33 ألف ثغرة منها ضمن الفئات عالية الخطورة أو الحرجة.
ماذا أعلنت Anthropic؟
أعلنت Anthropic في 6 أكتوبر 2026 نسخة موسعة من برنامج
Cyber Verification Program أو CVP.
والهدف هو منح متخصصين مؤهلين في الأمن السيبراني وصولًا إلى قدرات متقدمة من نماذج Claude،
مع تخفيف بعض آليات الحجب المستخدمة في النماذج المتاحة عمومًا عندما يكون العمل الأمني مشروعًا
وتحت ضوابط واضحة.
وتقول الشركة إن البرنامج الجديد يدمج خبرتها من برنامج CVP السابق مع مبادرة
Project Glasswing، التي ركزت على استخدام الذكاء الاصطناعي في حماية
البرمجيات والبنية التحتية المهمة.
Anthropic لا تفتح هذه القدرات بلا قيود لجميع المستخدمين، بل تربط الوصول بها
بعملية تحقق وبمستوى العمل الأمني الذي تقوم به الجهة المتقدمة.
ثلاثة مستويات للوصول إلى القدرات السيبرانية
البرنامج الجديد يعتمد على مستويات وصول مختلفة، بحيث لا تحصل كل جهة على القدرات نفسها.
ويعكس ذلك محاولة للموازنة بين الفائدة الدفاعية للذكاء الاصطناعي والمخاطر المرتبطة بإتاحة
قدرات سيبرانية متقدمة.
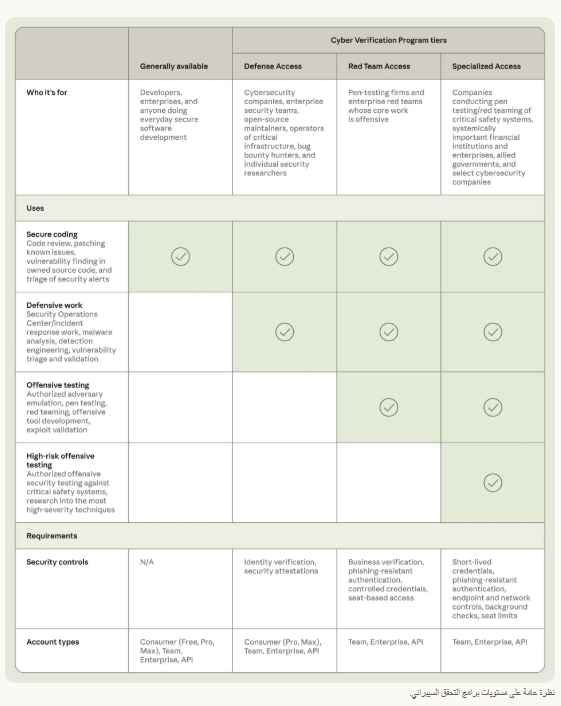
مخصص للأعمال الدفاعية مثل الاستجابة للحوادث وتحليل البرمجيات الخبيثة
والتحقق من الثغرات ومعالجتها.
يضيف إمكانات اختبار الاختراق المصرح به وتمارين Red Team للجهات المؤهلة.
المستوى الأكثر تخصصًا، ويستهدف جهات محددة تعمل على أنظمة حساسة
مثل البنية التحتية الحيوية.
ماذا اكتشفت النماذج حتى الآن؟
الرقم الأكبر في إعلان Anthropic هو اكتشاف الشركاء لما لا يقل عن
129 ألف ثغرة موثقة خلال الفترة من أبريل إلى يوليو 2026.
وتقول الشركة إن أكثر من 33 ألفًا منها صُنفت عالية الخطورة أو حرجة.
لكن هناك نقطة مهمة عند قراءة هذه الأرقام: Anthropic نفسها تصفها بأنها
تقدير ناقص محتمل، لأن الرقم مبني على بيانات من عينة من شركاء Glasswing
وليس على مسح شامل لكل البرمجيات الموجودة في العالم.
كما أعلنت الشركة أنها اكتشفت نحو 5,500 ثغرة موثقة إضافية
من خلال جهودها الخاصة في فحص البرمجيات مفتوحة المصدر بين أبريل وأكتوبر 2026.
أهمية هذه الأرقام لا تكمن في عدد الثغرات وحده، بل في سرعة انتقال الذكاء الاصطناعي
من مرحلة المساعدة في كتابة الشيفرة إلى مرحلة أكثر تقدمًا في فحص البرمجيات
واكتشاف نقاط الضعف التي قد تحتاج وقتًا طويلًا من العمل البشري.
لماذا تحتاج فرق الأمن إلى هذه القدرات؟
عالم البرمجيات أصبح أكثر تعقيدًا، ومعه زاد حجم الشيفرات التي تحتاج الشركات إلى مراجعتها
واختبارها. وفي المقابل، يستطيع المهاجمون أيضًا الاستفادة من أدوات الذكاء الاصطناعي
لتسريع عمليات البحث والتحليل.
لذلك ترى Anthropic أن استخدام النماذج المتقدمة في الجانب الدفاعي يمكن أن يمنح فرق الأمن
فرصة لاكتشاف المشكلات قبل تحولها إلى حوادث حقيقية.
الفكرة الأساسية هنا ليست أن الذكاء الاصطناعي سيحل محل خبراء الأمن،
وإنما أن الخبراء يمكنهم استخدامه كطبقة إضافية تساعدهم على التعامل مع كمية أكبر
من الشيفرات والتنبيهات والنتائج في وقت أقل.
الجانب الآخر من القصة: القوة نفسها يمكن إساءة استخدامها
الأمن السيبراني مجال مزدوج الاستخدام بطبيعته. الأداة التي تساعد الباحث الأمني
على اكتشاف ثغرة وإصلاحها يمكن، إذا وقعت في الأيدي الخطأ، أن تساعد مهاجمًا على
فهم نقطة الضعف نفسها.
ولهذا أبقت Anthropic على ضوابط مختلفة حسب مستوى الوصول، وقالت إن البرنامج الجديد
يتضمن متطلبات تحقق وضوابط أمنية تختلف من مستوى إلى آخر.
المعادلة الجديدة في أمن الذكاء الاصطناعي
ما النماذج المتاحة ضمن البرنامج؟
وفق إعلان Anthropic، يشمل البرنامج نماذج مثل
Claude Opus 5.5 وClaude Sonnet 5.5
وClaude Mythos 5.1، إضافة إلى نماذج مستقبلية.
وهذا مهم لأن Anthropic لا تتعامل مع الأمن السيبراني باعتباره قدرة منفصلة تمامًا
عن تطور النماذج العامة؛ بل يبدو أن قدرات البرمجة والتحليل والاستدلال المتقدمة
أصبحت جزءًا أساسيًا من المنافسة بين شركات الذكاء الاصطناعي.
هل يعني ذلك أن الذكاء الاصطناعي أصبح أقوى من خبراء الأمن؟
ليس بهذه البساطة.
نتائج اكتشاف الثغرات تشير إلى أن النماذج أصبحت أدوات قوية جدًا في بعض مهام الأمن،
لكنها لا تعني أن جميع أعمال الأمن السيبراني أصبحت مؤتمتة بالكامل.
فالتأكد من أهمية الثغرة، وتقييم أثرها على مؤسسة معينة، وفهم السياق التشغيلي،
واتخاذ قرار الإصلاح، كلها تحتاج إلى خبرة بشرية ونظم رقابة مناسبة.
والأهم أن الأرقام التي أعلنتها Anthropic لا تعني أن كل ثغرة اكتشفها الذكاء الاصطناعي
تمثل خطرًا مباشرًا على المستخدمين؛ تصنيف الخطورة والسياق التقني لكل حالة يظلان عاملين أساسيين.
ماذا يعني هذا للمستقبل؟
التطور الجديد يشير إلى اتجاه واضح: الأمن السيبراني قد يصبح واحدًا من أهم المجالات
التي تتنافس فيها شركات الذكاء الاصطناعي على مستوى النماذج وليس فقط على مستوى
المساعدات النصية والبرمجة اليومية.
وإذا استمرت النماذج في تحسين قدرتها على تحليل كميات ضخمة من الشيفرات واكتشاف
نقاط الضعف، فقد تصبح أدوات الذكاء الاصطناعي جزءًا طبيعيًا من دورة تطوير البرمجيات:
من كتابة الكود، إلى اختباره، ثم اكتشاف الثغرات وإصلاحها قبل الإطلاق.
قضية وكلاء الذكاء الاصطناعي تتطور .. استدعاء رئيس OpenAI
الخلاصة
توسعة Anthropic لبرنامج Cyber Verification تمثل خطوة مهمة في انتقال الذكاء الاصطناعي
من أداة مساعدة للمبرمج إلى أداة يمكن لفرق الأمن استخدامها لاكتشاف الثغرات وتحليل المخاطر.
لكن النجاح الحقيقي لن يقاس بعدد الثغرات المكتشفة فقط، بل بمدى قدرة المؤسسات على استخدام
هذه القدرات بصورة مسؤولة وآمنة قبل أن تتحول القوة نفسها إلى مصدر خطر جديد.
المصادر
- Anthropic — Expanding the Cyber Verification Program — 6 أكتوبر 2026
- Anthropic — Project Glasswing: Securing critical software for the AI era
- Reuters — Anthropic opens its most powerful AI models to more security teams — 6 أكتوبر 2026
أُعدت المعلومات والتحليل في هذا المقال بالاعتماد على المصادر المذكورة أعلاه،
مع الفصل بين المعلومات المعلنة رسميًا والتحليل التحريري.